Wie können Unternehmen die PHP-Sicherheitslücke beheben?
Sie beheben die Lücke, indem Sie auf allen betroffenen Systemen eine korrigierte PHP-Version installieren. Das klingt einfach, scheitert in der Praxis aber oft an Details wie alten Paketen, mehreren PHP-Installationen oder Containern. Wir von rwQUANTICAL prüfen deshalb zuerst Ihren PHP-Stand, übernehmen dann das Update und testen anschließend, ob Ihre Website oder Anwendung wie gewohnt funktioniert.
Beschreiben Sie uns kurz Ihre Anwendung, dann klären wir gemeinsam, wie Prüfung und Update ablaufen.
Die Updates sind seit dem 21. Oktober 2026 verfügbar. Ein Update von WordPress oder Ihren Plugins reicht allerdings nicht aus, denn die Lücken stecken in der PHP-Software auf dem Server.
Welche PHP-Versionen schließen die Sicherheitslücken?
Stand der Quellenprüfung:
Ob Ihr Server noch angreifbar ist, entscheidet die PHP-Version. PHP erscheint in mehreren Versionszweigen wie 8.3 oder 8.4, und für jeden unterstützten Zweig hat das PHP-Team eine korrigierte Version veröffentlicht. Läuft auf Ihrem Server diese Version oder eine neuere aus demselben Zweig, sind beide Sicherheitslücken geschlossen. Nutzen Sie zum Beispiel PHP 8.3.30, brauchen Sie mindestens 8.3.36. In Sicherheitsmeldungen tauchen die Lücken unter den Kennungen CVE-2026-109618 und CVE-2026-109619 auf, beide gelten als kritisch.
| Versionszweig | Korrigiert ab |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Die Tabelle gilt für die offiziellen PHP-Versionen. Manche Linux-Distributionen und Hoster bauen die Korrekturen aber in ältere Pakete ein, deren PHP-Versionsnummer dabei gleich bleibt. In diesem Fall helfen nur die Update-Mitteilung Ihres Anbieters und die genaue Paketversion weiter.
Versionsangaben beim PHP-Projekt prüfen Betroffenheit prüfen lassenWas ist PHP2Shell und warum ist das relevant?
PHP2Shell ist der Name für zwei Sicherheitslücken in PHP. PHP selbst ist eine Programmiersprache, die im Hintergrund auf dem Server Ihrer Website läuft. Besucher bekommen davon nichts mit, und doch arbeitet ein großer Teil aller Websites damit, darunter jede WordPress-Seite und viele Onlineshops. Der Name verbindet PHP mit dem Wort Shell, so heißt die Befehlszeile, über die man einen Server steuert.
Genau darin liegt die Gefahr. Über die Lücken können Angreifer unter bestimmten Bedingungen eigene Befehle auf Ihrem Server ausführen, und zwar ohne Passwort oder Benutzerkonto. Dauerhaft schließt nur das PHP-Update auf dem Server die Lücken.
Welche Folgen kann ein Angriff haben?
Was ein Angreifer danach tun kann, hängt von den Rechten ab, mit denen PHP auf Ihrem Server läuft. Typische Folgen sind Zugriff auf Daten, veränderte Inhalte oder ein gestörter Betrieb. Den gesamten Server übernimmt ein Angreifer dadurch aber nicht automatisch.
Wegen dieser Folgen empfiehlt CERT-EU, betroffene Systeme sofort zu aktualisieren. Wo das nicht möglich ist, sollten Unternehmen prüfen, ob sie die Anwendung bis zur Behebung vom öffentlichen Netz trennen.
Handlungsempfehlung von CERT-EU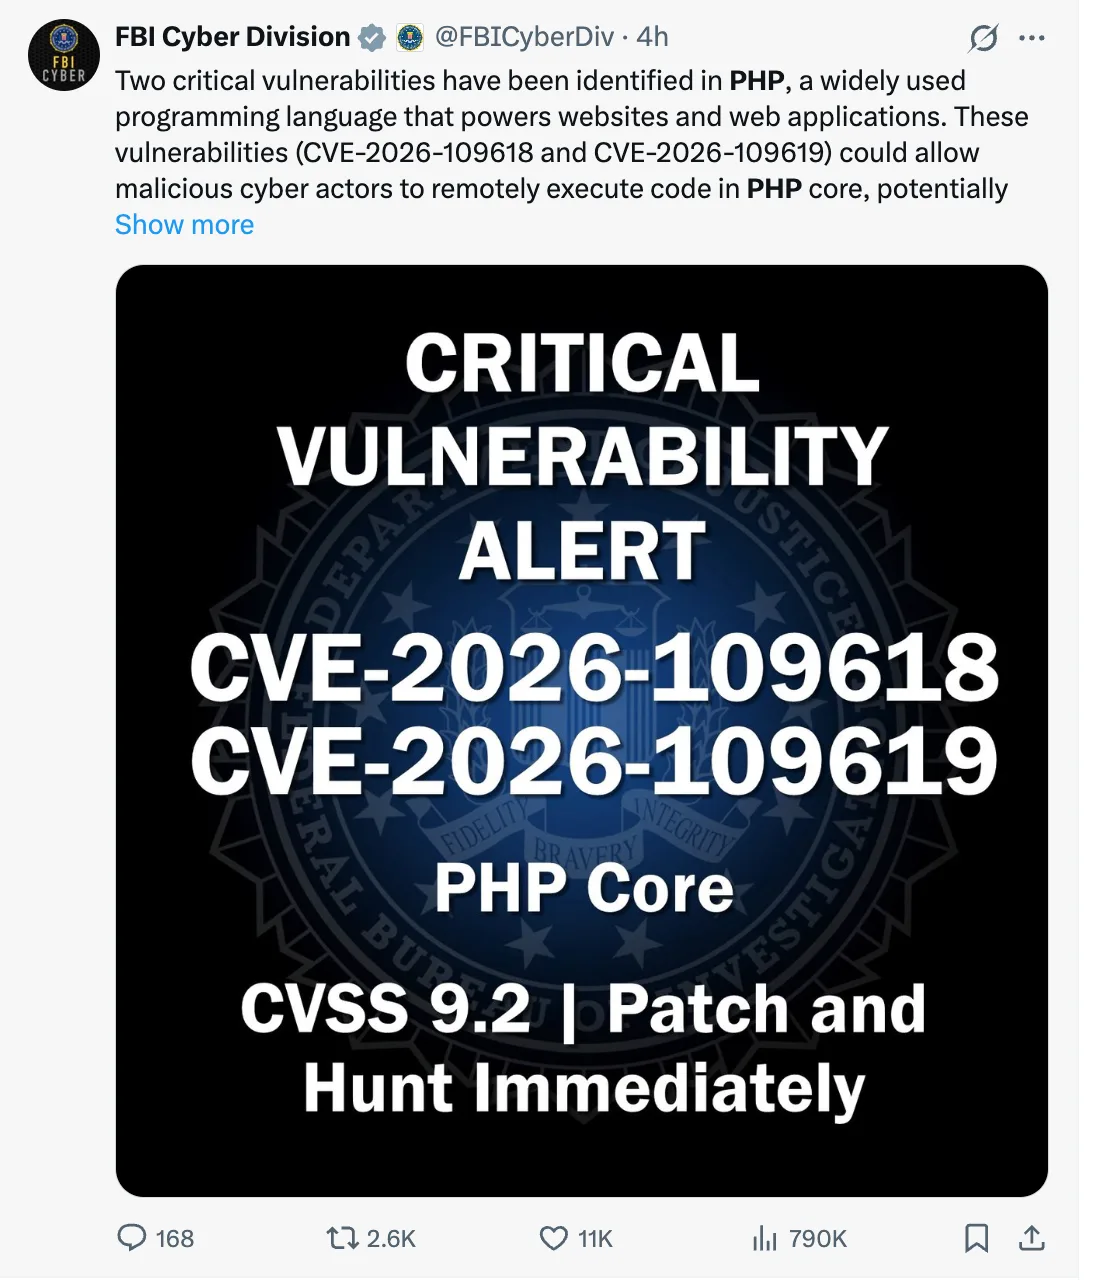
Was passiert bei CVE-2026-109618?
Die erste Lücke betrifft den Fall, dass PHP der Speicher ausgeht. PHP kann interne Daten dann falsch weiterverarbeiten, und genau das lässt sich für einen Angriff nutzen. Bei Apache mit mod_php wurde gezeigt, dass dies sogar passieren kann, bevor der Code der eigentlichen Website startet.
Technisches PHP-Advisory zur SpeicherbehandlungWas passiert bei CVE-2026-109619?
Bei der zweiten Lücke greift PHP auf Speicher zu, den eine frühere Anfrage bereits freigegeben hat. Für mod_php und PHP-FPM sind solche Angriffspfade nachgewiesen. Das PHP-Team bewertet beide Lücken mit 9,2 von 10 Punkten nach CVSS v4.0 und stuft sie damit als kritisch ein.
Technisches PHP-Advisory zu veralteten ZuständenWarum betrifft die PHP-Lücke so viele Websites?
Dass PHP2Shell so viel Aufmerksamkeit bekommt, liegt an der Verbreitung von PHP. Laut W3Techs nutzen 69,3 % der Websites, deren serverseitige Programmiersprache bekannt ist, PHP (Stand 21. Oktober 2026). Der Dienst wertet aus, welche Software hinter Websites steckt. Die Zahl beschreibt also, wie viele Websites PHP verwenden, nicht wie viele angegriffen wurden.
PHP-Statistik und Bezugsgröße bei W3TechsWarum kann sich ein Update über GitHub verzögern?
Am Tag der Veröffentlichung kam es bei GitHub zu Störungen. GitHub meldete am 21. Oktober 2026 Verzögerungen bei Pull Requests, Actions und Webhooks und nannte als Grund eine erhöhte Last bei der Verarbeitung von Ereignissen.
Am Abend liefen die Dienste laut GitHub wieder. Ob viele Commits für den PHP-Fix die Störung ausgelöst haben, ist nicht bestätigt.
Für Sie ist das relevant, wenn Ihr Anbieter Updates über GitHub Actions baut oder verteilt. Dann können solche Störungen die Bereitstellung des Patches verzögern.
GitHubs Bericht zur Störung vom 21. OktoberWen betrifft die PHP-Sicherheitslücke?
Betroffen ist jedes Unternehmen, dessen Website oder Anwendung auf einer verwundbaren PHP-Version läuft. Das sind häufig WordPress-Websites, Onlineshops und eigene Webanwendungen. Wie das Update abläuft, hängt davon ab, wo PHP bei Ihnen läuft. In diesen Umgebungen unterstützen wir Sie:
- Managed Hosting
- Hier liegt das Update meist beim Hoster. Wir fragen nach, ob er die Korrektur eingespielt hat, prüfen die PHP-Version Ihrer Website und testen danach die Anwendung.
- Eigene Server
- Auf eigenen Servern aktualisieren wir PHP selbst und prüfen die zugehörigen Dienste wie Apache oder PHP-FPM. Geschlossen ist die Lücke erst, wenn die korrigierte Version tatsächlich läuft.
- Docker und Container
- In Containerumgebungen kann jeder Container eine eigene PHP-Version mitbringen. Deshalb aktualisieren wir die verwendeten Images und starten die Anwendungen anschließend mit der korrigierten Software neu.
- Ältere PHP-Anwendungen
- Bei älteren Anwendungen prüfen wir zuerst, ob Ihr Anbieter eine Korrektur für die alte Version liefert. Ist stattdessen ein Versionswechsel nötig, klären wir auch, welche Änderungen die Anwendung dafür braucht.
Anders sieht es bei Anwendungen aus, die ein Hersteller für Sie betreibt, oder bei Geräten mit eingebautem PHP. Dort muss häufig der Hersteller das Update liefern. Wir klären mit Ihnen, wer zuständig ist.
Wie beheben wir die PHP-Sicherheitslücke?
Unabhängig von der Umgebung gehen wir in vier Schritten vor und stimmen jeden davon mit Ihnen ab. Am Ende erhalten Sie eine Übersicht, was wir geändert und welche Funktionen wir getestet haben.
-
Was läuft auf Ihren Systemen?
Zuerst erfassen wir, welche PHP-Versionen im Einsatz sind und welche Anwendungen daran hängen. Container und Websites prüfen wir dabei einzeln, weil sie unterschiedliche Versionen nutzen können.
-
Wie bereiten wir das Update vor?
Danach wählen wir die passenden Pakete aus und klären, wie Daten gesichert und im Notfall wiederhergestellt werden. Steht ein Versionswechsel an, testen wir vorher, ob die Anwendung damit funktioniert.
-
Wie spielen wir die Korrekturen ein?
Dann aktualisieren wir die vereinbarten Systeme. Betroffene Dienste und Container starten wir neu, damit sie die korrigierte PHP-Version auch tatsächlich laden.
-
Woran erkennen wir, dass das Update läuft?
Zum Schluss prüfen wir, welche PHP-Version wirklich läuft, und testen vereinbarte Abläufe wie Anmeldung, Kontaktformular oder Bestellung.
Wie prüfe ich die PHP-Version per SSH?
Einen ersten Eindruck können Sie sich selbst verschaffen. Wenn Sie SSH-Zugriff auf Ihren Server haben, führen Sie dort im Terminal diesen Befehl aus:
php --versionDie Ausgabe zeigt allerdings nur die PHP-Version der Kommandozeile. Ihre Website kann über Apache, PHP-FPM oder einen Container eine andere Version nutzen, die Sie getrennt prüfen sollten. Bei Paketen Ihres Anbieters kommt hinzu, dass die Korrekturen bereits eingebaut sein können, ohne dass sich die Versionsnummer ändert.
Befehl in der PHP-Dokumentation nachlesenEin Update schließt die Lücke, entfernt aber keine Hintertüren, die Angreifer vorher eingebaut haben könnten. Gibt es Hinweise auf einen Einbruch, besprechen wir deshalb eine gesonderte Untersuchung.
Kann KI helfen, die PHP-Lücke zu beheben?
Ja, allerdings an anderer Stelle, als viele erwarten. Das PHP-Update selbst nimmt Ihnen KI nicht ab. Sie kann aber Ihren Code und Ihre Deployment-Dateien prüfen und dabei weitere Schwachstellen aufspüren. Wir empfehlen unseren Kunden dafür den Skill security-audit von Cloudflare. Ein Skill ist eine Arbeitsanleitung, die ein KI-Coding-Agent bei Bedarf lädt.
Cloudflare hat den Skill im September 2026 veröffentlicht, also schon vor PHP2Shell. Er wurde damit nicht für diese Lücke entwickelt, hilft bei der Aufarbeitung aber an zwei Stellen. Zunächst erfasst er Architektur und Deployment-Dateien wie Dockerfiles und zeigt so, wo PHP-Versionen festgelegt sind. Anschließend sucht er im eigenen Anwendungscode nach weiteren Schwachstellen.
Wie funktioniert der Skill von Cloudflare?
Dafür führt der Skill mehrere getrennte KI-Agenten durch sechs Phasen. Ein Grundsatz zieht sich durch alle Phasen: Ein Agent, der eine Schwachstelle findet, prüft sie nie selbst.
-
Aufklärung
Agenten erfassen Architektur, Vertrauensgrenzen und Eingänge und legen einen Prüfplan an.
-
Suche
Getrennte Agenten arbeiten den Prüfplan ab. Kritiker-Agenten suchen nach Lücken in der Abdeckung.
-
Gegenprüfung
Ein neuer Agent ohne Vorwissen versucht, jeden einzelnen Fund zu widerlegen.
-
Ergebnisdatei
Jeder Fund wird als bestätigt, offen oder verworfen gespeichert und gegen ein Schema geprüft.
-
Nachprüfung
Weitere unabhängige Agenten kontrollieren die Quellcode-Belege der bestätigten Funde.
-
Bericht
Aus den geprüften Funden entstehen ein Bericht, Detailbeschreibungen und offene Punkte.
Am Ende bestätigt der Skill nur Funde, die eine echte Sicherheitsgrenze verletzen und im Quellcode belegt sind. Fremden Code führt er ausschließlich in einer abgeschotteten Umgebung ohne Netzwerk aus. Steht diese nicht zur Verfügung, bleibt ein Fund als offen markiert. Cloudflare empfiehlt außerdem mehrere Durchläufe, denn in ihren Tests fand ein einzelner Lauf nur etwa die Hälfte der Schwachstellen, die alle Läufe zusammen fanden.
Die Installation läuft über die Skills-CLI. Danach genügt im Agenten eine Anfrage wie "security audit this codebase".
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-auditWer kann mir helfen?
Entwickler mit PHP-Erfahrung können prüfen, ob Ihre Systeme betroffen sind, und das Update sauber umsetzen. Wir von rwQUANTICAL begleiten Sie vom ersten Versionscheck bis zum Test Ihrer Anwendung und beziehen bei verwaltetem Hosting Ihren Anbieter mit ein.
Wer hat die PHP-Sicherheitslücken entdeckt?
An der Entdeckung waren mehrere Seiten beteiligt. Sicherheitsforscher von Calif fanden eine der beiden Lücken mithilfe von OpenAIs Modell GPT-5.6 Sol, und zwar im Rahmen von OpenAIs Programm Patch the Planet. Unabhängig davon entdeckte das Sicherheitsunternehmen Wiz beide Lücken und meldete sie. Die Korrekturen hat anschließend das PHP-Team entwickelt und veröffentlicht.
Wann wurden die Lücken bekannt?
Die erste Spur ist älter. Laut PHP Foundation stieß ein PHP-Kernentwickler auf erste Anzeichen des Speicherproblems, als er eine Schwachstelle aus einem externen Sicherheitsaudit behob. Dieses Audit hatte Quarkslab 2024 durchgeführt. Das volle Ausmaß zeigten aber erst die Meldungen von Calif, OpenAI und Wiz im August 2026. Ab dem 11. August hatte die Behebung für das Sicherheitsteam der PHP Foundation oberste Priorität, und am 21. Oktober 2026 erschienen die Updates.
Worum geht es in OpenAIs Artikel?
OpenAI beschreibt in einem eigenen Beitrag, wie KI bei der Suche nach den PHP-Lücken half. Der Artikel schildert auch, wie Forscher, das PHP-Team und Infrastruktur-Anbieter die Behebung abgestimmt haben und wie solche Funde künftig gemeinsam bearbeitet werden sollen.
OpenAIs Artikel zur koordinierten Veröffentlichung lesen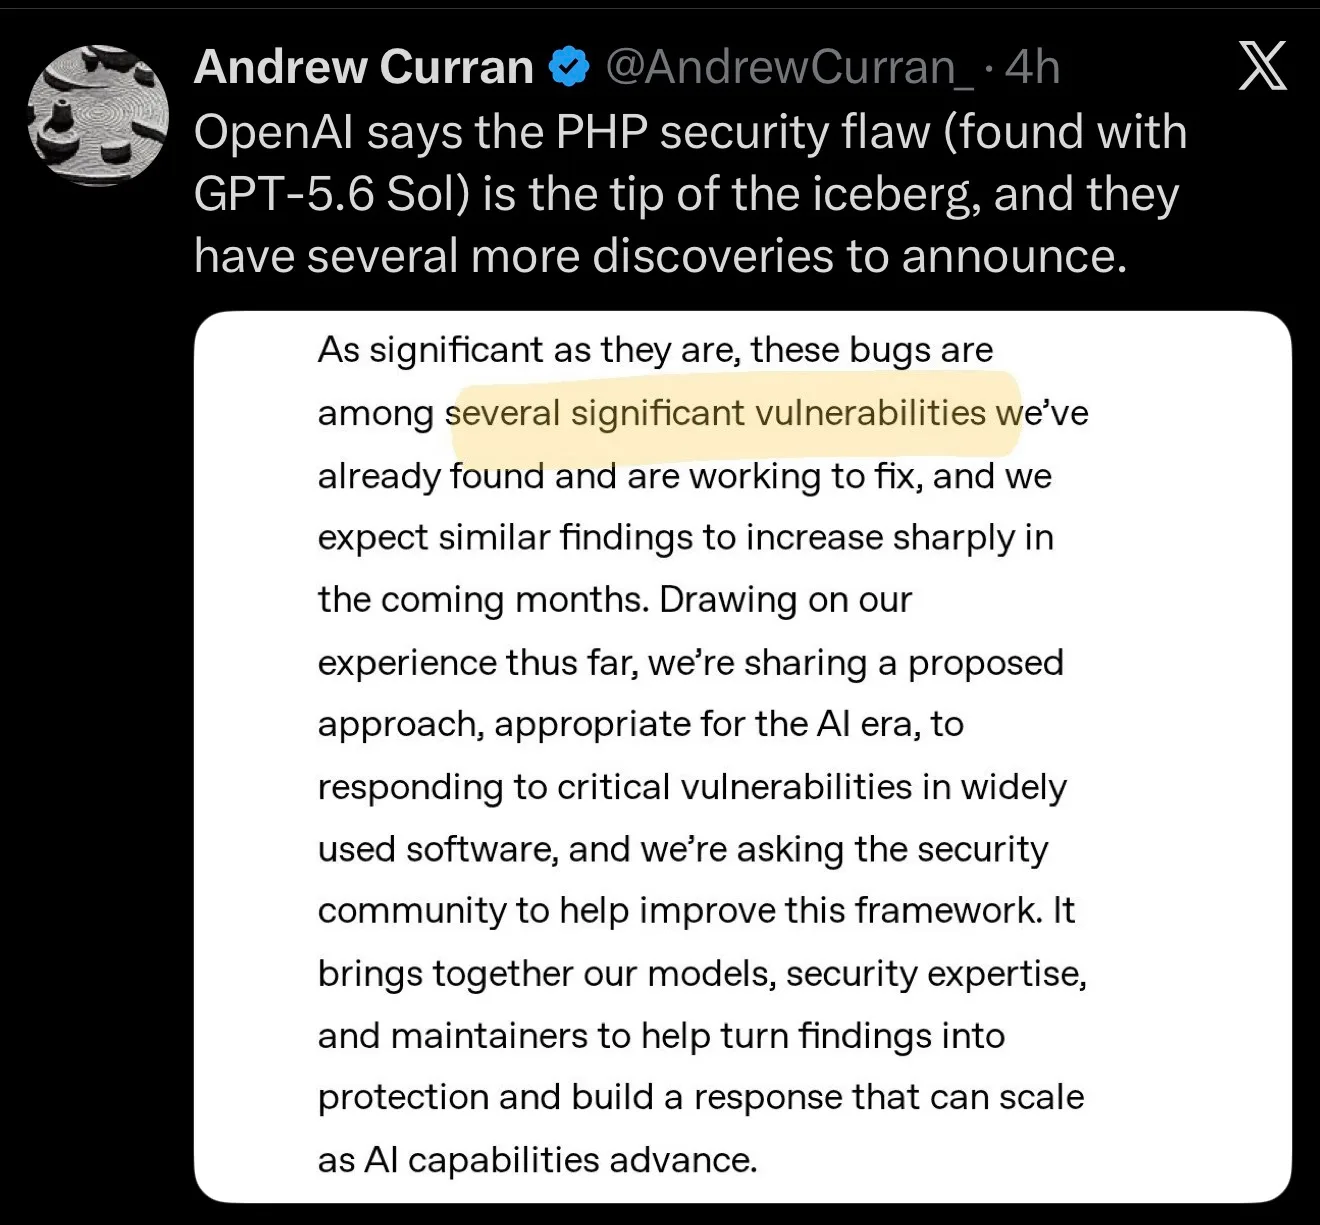
Was rät die NSA?
Auch Behörden reagierten schnell. Die US-Behörde NSA rief Organisationen mit PHP auf, sich auf Updates vorzubereiten. Ihr Beitrag auf X vom 21. Oktober 2026 lautete im englischen Original:
Effective Immediately, all organizations using PHP for their systems are advised to be prepared for an update addressing two critical vulnerabilities. PHP is widely used for web applications. These vulnerabilities often provide a direct path to the server's file system or database. If an immediate update is not feasible, it is recommend that organizations take the system offline until it can be fully mitigated. NSA will follow up shortly with more specific guidance.
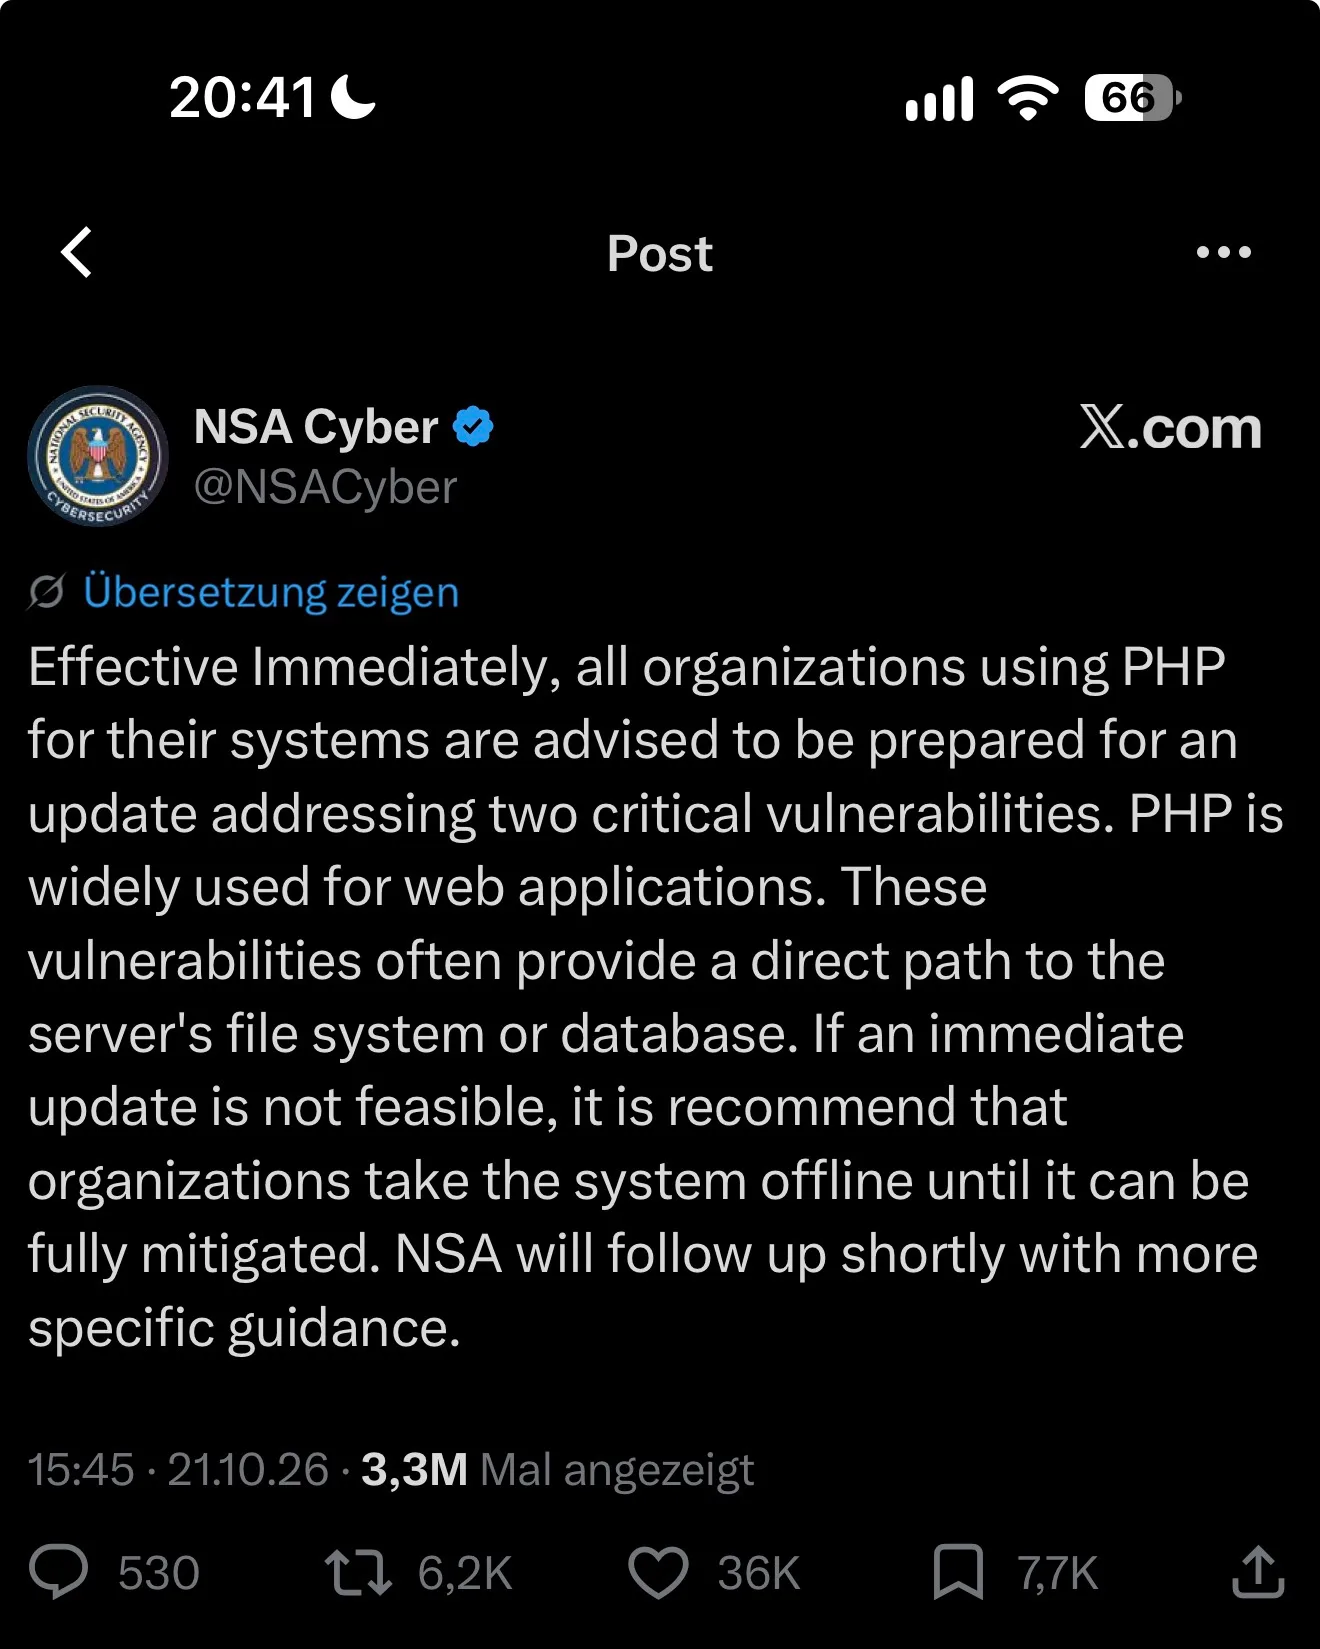
Zum Zeitpunkt dieser Warnung waren die Updates erst angekündigt, inzwischen sind sie verfügbar. Lässt sich ein Update nicht sofort einspielen, empfiehlt die NSA, das System bis zur Absicherung offline zu nehmen.
Sind weitere Sicherheitslücken zu erwarten?
Ja, davon gehen wir aus. Neue KI-Modelle finden Schwachstellen in verbreiteter Software schneller als bisher, und PHP2Shell wird nicht der letzte Fall dieser Art bleiben.
OpenAI selbst schreibt, dass die PHP-Lücken zu mehreren bedeutenden Schwachstellen gehören, die das Unternehmen bereits gefunden hat und gerade beheben lässt. Details zu den übrigen Funden sind noch nicht öffentlich. Für die kommenden Monate erwartet OpenAI, dass solche Funde stark zunehmen.
OpenAIs Einschätzung zu weiteren FundenWir teilen diese Einschätzung. KI-Agenten durchsuchen Code inzwischen selbstständig und in großem Umfang. Je mehr Teams sie einsetzen, desto mehr Lücken werden in kurzer Zeit gefunden und gemeldet.
Was folgt daraus für Unternehmen?
PHP2Shell zeigt, wie schnell eine Lücke in einer Basistechnologie sehr viele Systeme betrifft. Wer seine Software aktuell hält und neue Sicherheitsmeldungen verfolgt, kann in Stunden reagieren statt in Wochen. Vier Gewohnheiten helfen dabei:
- Bibliotheken und Versionen vollständig erfassen
- Sicherheitsmeldungen der Projekte abonnieren
- Updates in festen, kurzen Abständen einplanen
- Kritische Patches sofort einspielen und testen
Was sollten Unternehmen, die PHP nutzen, noch wissen?
Wie finden wir heraus, wo in unserem Unternehmen PHP läuft?
PHP läuft oft an mehr Stellen als nur auf der Firmenwebsite. Prüfen Sie Websites und Onlineshops, interne Webanwendungen wie Intranet oder Ticketsystem, Container-Images und Build-Pipelines sowie Geräte und Software von Herstellern. Eine aktuelle Liste Ihrer Systeme beschleunigt diese Prüfung deutlich. Fehlt sie, erstellen wir sie gemeinsam mit Ihrer IT.
Reicht ein Update von WordPress oder anderer PHP-Software?
Nein. Die Lücken stecken in PHP auf dem Server, und diese Software tauscht ein Update von WordPress, Shopware oder einem Plugin normalerweise nicht aus. Das WordPress-Projekt plant für diese Lücken auch kein eigenes Update. In WordPress finden Sie die PHP-Version unter Werkzeuge → Website-Zustand → Bericht → Server und können sie mit der Tabelle oben vergleichen.
Was gilt für Nginx und PHP-FPM?
Auch PHP-FPM muss geprüft und bei Bedarf aktualisiert werden. Dass Nginx vor einer verwundbaren PHP-Version steht, macht die Anwendung nicht automatisch sicher. Unter welchen Voraussetzungen ein Angriff gelingt, unterscheidet sich je nach Umgebung.
Was gilt für Anwendungen von Dienstleistern und SaaS-Anbietern?
Betreibt ein Dienstleister die Anwendung für Sie, muss er das Update einspielen. Fragen Sie schriftlich nach, ob dort eine korrigierte PHP-Version läuft oder PHP gar nicht im Einsatz ist, und halten Sie die Antwort fest. Bei Geräten mit eingebautem PHP gilt dasselbe für den Hersteller.
Welche Möglichkeiten gibt es bei PHP 8.1 oder älter?
Diese Zweige unterstützt das PHP-Projekt nicht mehr regulär. Manche Anbieter liefern trotzdem Sicherheitskorrekturen, und diese Möglichkeit prüfen wir zuerst. Andernfalls planen wir mit Ihnen den Wechsel auf eine unterstützte Version. Für 7.4, 8.0 und 8.1 gibt es außerdem minimale Korrekturen am Quellcode.
Welchen Schutz bietet eine Web Application Firewall?
Eine Web Application Firewall kann bestimmte Angriffsversuche blockieren und Ihnen so Zeit verschaffen. Das PHP-Update ersetzt sie aber nicht, und auch die vom PHP-Team genannten Übergangsmaßnahmen schließen nicht alle Angriffspfade.
Wann sollten wir betroffene Anwendungen vom Netz nehmen?
Lässt sich die Lücke nicht sofort beheben, empfehlen Behörden, betroffene Anwendungen vorübergehend vom Netz zu nehmen oder zumindest eine Isolierung zu prüfen. Ob das Update selbst eine Unterbrechung erfordert, hängt von Ihrer Umgebung ab.
Was kann ein Online-Versionscheck feststellen?
Ein solcher Check sieht meist nur die Versionsangabe, die ein Server nach außen meldet. Diese Angabe kann fehlen oder unvollständig sein. Ob Ihr Anbieter eine Korrektur in ein älteres Paket eingebaut hat, erkennt er deshalb nicht.
Wie viel kostet die Unterstützung und wann können Sie beginnen?
Das klären wir, nachdem wir uns Ihre Anwendungen und Ihre Hosting-Umgebung angesehen haben. Ein reines PHP-Paketupdate ist deutlich weniger aufwendig als ein Versionswechsel mit Änderungen am Programmcode. Verfügbarkeit und Aufwand stimmen wir vor Beginn mit Ihnen ab.
Was ist bei Verdacht auf einen Einbruch zu tun?
Nehmen Sie den Verdacht ernst und beziehen Sie Ihren IT-Verantwortlichen ein. Neben dem Update muss dann geprüft werden, ob Angreifer bereits Zugang hatten oder Hintertüren hinterlassen haben. Welche Untersuchung dafür nötig ist, klären wir gemeinsam mit Ihnen.
Wo finden Sie die Originalquellen?
Wie erreichen Sie rwQUANTICAL?
Schildern Sie uns Ihre Anwendung auf unserer Kontaktseite oder buchen Sie dort direkt einen Call mit Anna Katharina Wollmann. Diese drei Angaben helfen uns beim Einstieg:
- Welche Website oder Anwendung ist betroffen?
- Bei welchem Hoster oder auf welchen Servern läuft sie?
- Welche PHP-Version oder Paketrevision ist bekannt?
Sie kennen Ihren PHP-Stand noch nicht? Schreiben Sie uns trotzdem, dann klären wir gemeinsam, wie er sich feststellen lässt.
Zur Kontaktseite Mehr über unser Engineering-Team